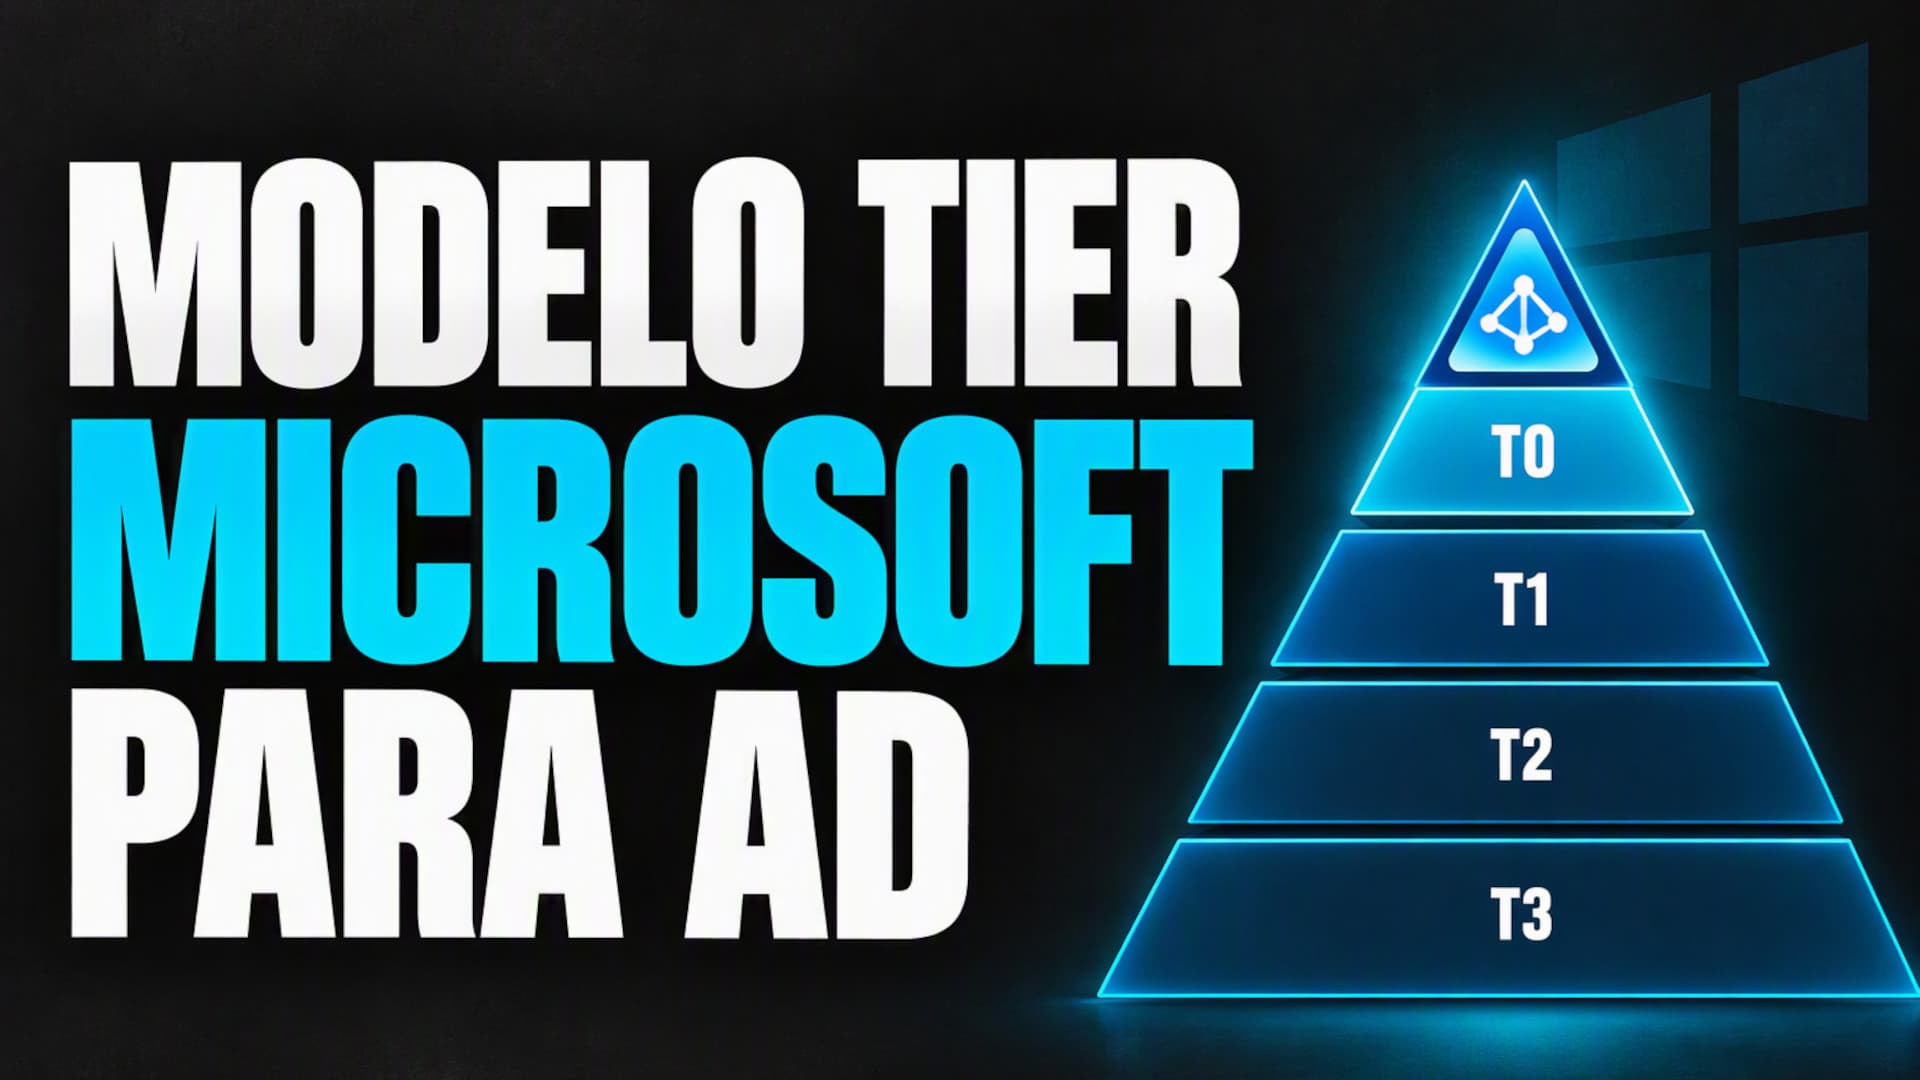
Despliegue del Modelo Tier de Microsoft para Active Directory
Muestro paso a paso el despliegue del Modelo Tier De Active Directory que los Cloud Solution Architect de Microsoft realizan para empresas.
Adrián Míguez García
Publicado 31 de octubre de 2026
Un modelo de tiering es un modelo que separa las entidades de un dominio en distintos niveles de seguridad. La jerarquía viene determinada por el grado de privilegios de las cuentas que operan en cada nivel. Por ejemplo, las cuentas de altos privilegios como pueden ser las de Domain Admin, estarían separadas de las máquinas cliente.
Un modelo de tier posible en Active Directory sería:
Tier 0: Controladores de dominio (DCs).
Tier 1: Servidores.
Tier 2: Servidores de bajo nivel o menos críticos.
Tier 3: Equipos cliente.
El modelo que vamos a describir está basado en scripts públicos mantenidos y actualizados periódicamente por Microsoft. Está pensado principalmente para dominios de nueva creación, aunque también puede adaptarse a determinados escenarios de migración con un gran esfuerzo. Hay que tener en cuenta que se trata de un despliegue genérico, sin configuraciones avanzadas.
Estos scripts automatizan la creación de elementos como OUs, grupos, delegaciones de permisos y políticas, entre otros componentes. Sin embargo, no despliegan máquinas, usuarios ni servicios, y además la mayoría de las políticas se encuentran desactivadas por defecto.
Antes de comenzar a trabajar en el modelo de tier, necesitamos cumplir los siguientes prerrequisitos:
Instalar PowerShell 7
Instalar el módulo de Pester 5.x
Extensión de esquema para Windows LAPS
Clave KDS para cuentas MSA
Con estos requisitos cubiertos, ya podemos proceder con el despliegue de la estructura base del modelo.
Recursos:
Comentarios
Inicia sesión para comentar
Aún no hay comentarios. Sé el primero en comentar.